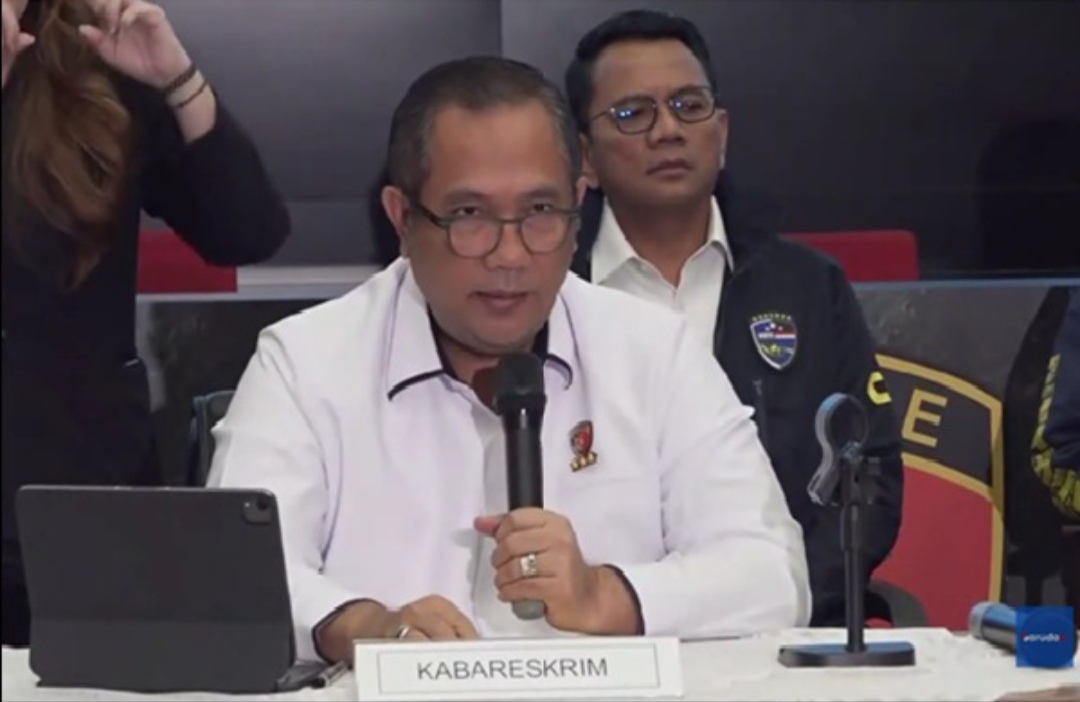
Jakarta - Dugaan penyadapan terhadap nomor ponsel Presiden Prabowo Subianto yang diungkap Polri, membuka fakta baru mengenai teknologi pemantauan yang digunakan. Pakar keamanan siber Alfons Tanujaya menilai, alat yang diduga dipakai dalam kasus ini bukanlah spyware canggih berbiaya mahal seperti Pegasus, melainkan Lawful Interception Management System (LIMS).
Menurut Alfons, penggunaan LIMS justru jauh lebih mengkhawatirkan dibandingkan spyware impor karena aksesnya lebih mudah, murah, serta sulit dideteksi oleh korban.
Berbeda dengan Pegasus yang berbentuk perangkat lunak mata-mata dan harus diinstal di perangkat target, LIMS merupakan antarmuka resmi yang menghubungkan penegak hukum langsung ke infrastruktur jaringan operator telekomunikasi.
"Penyadapan terjadi di jaringan operator, sehingga tidak ada perubahan apa pun di perangkat yang disadap. Dari sisi korban, penyadapan ini sama sekali tidak terdeteksi," ujar Alfons dalam keterangan tertulisnya, Rabu, (4/11).
Ia membandingkan biaya operasional keduanya dengan merujuk pada temuan investigasi IndonesiaLeaks tahun 2023. Saat itu, pengadaan Pegasus untuk penyadapan terbatas pada 10 orang diperkirakan menelan biaya Rp7,5 hingga 9 miliar. Sedangkan LIMS sudah secara inheren tersedia di sistem operator telekomunikasi, sehingga pihak yang memiliki akses cukup memasukkan nomor sasaran ke pusat pemantauan.
Data yang Terancam Beralih Fungsi
Lewat sistem LIMS, sejumlah informasi penting dapat disadap tanpa disadari oleh pemilik nomor, antara lain:
Panggilan suara reguler dan SMS: Percakapan telepon biasa dapat didengar secara langsung. SMS dapat terbaca secara utuh beserta metadata seperti waktu pengiriman dan identitas pengirim/penerima.
Lokasi fisik: Pergerakan korban dapat dilacak secara real-time berdasarkan posisi menara Base Transceiver Station (BTS) yang terhubung dengan ponsel.
Aktivitas internet: Walau isi halaman situs berprotokol HTTPS terlindungi, alamat situs (URL) yang dikunjungi beserta frekuensi aksesnya tetap terlihat.
Metadata pesan instan: Isi percakapan pada aplikasi seperti WhatsApp atau Signal tetap aman karena enkripsi end-to-end (E2EE), namun metadata—seperti kapan pengguna online dan frekuensi komunikasi—tetap terekam.
Celah Enkripsi dan Keamanan Aplikasi
Terkait aplikasi perpesanan, Alfons menggarisbawahi bahwa WhatsApp dan Signal menerapkan E2EE secara bawaan (default). Sebaliknya, percakapan standar dan grup di Telegram tidak terenkripsi E2EE secara otomatis melainkan tersimpan di server, kecuali pengguna menggunakan fitur Secret Chat.
Meski demikian, enkripsi E2EE bukan berarti tanpa celah. Alfons mengingatkan kasus tahun 2019 saat Pegasus memanfaatkan celah pada fitur panggilan WhatsApp untuk menanamkan spyware tanpa perlu diangkat oleh korban. Kasus tersebut berujung di pengadilan Amerika Serikat pada Mei 2025, yang mem Vonis NSO Group untuk membayar ganti rugi sebesar US$167 juta kepada WhatsApp.
"Jika spyware sudah tertanam di dalam ponsel, pesan tetap bisa disadap sebelum proses enkripsi terjadi, misalnya melalui perekam ketukan papan ketik (keylogger)," terangnya.
Jejak Digital Tak Mudah Dihapus
Mengenai adanya perintah untuk menghapus berkas hasil sadapan dan log sistem dalam kasus penyadapan nomor Presiden, Alfons meyakini jejak tersebut tidak lantas hilang begitu saja.
Secara teknis forensik digital, data yang dihapus masih memiliki kemungkinan untuk dipulihkan. Selain itu, catatan akses biasanya tersimpan secara paralel di beberapa titik sistem. Log akses tersebut menjadi bukti kunci yang akhirnya membongkar upaya penyalahgunaan LIMS dan penghapusan jejak digital dalam kasus ini.
Langkah Mitigasi
Guna meminimalkan risiko penyadapan berbasis jaringan operator, masyarakat diimbau untuk:
1. Mengutamakan komunikasi sensitif melalui aplikasi berenkripsi *end-to-end* (WhatsApp, Signal, atau fitur *Secret Chat* Telegram).
2. Menghindari penggunaan telepon biasa dan SMS untuk menyampaikan informasi rahasia.
3. Rutin memperbarui sistem operasi ponsel dan aplikasi guna menutup celah keamanan (vulnerability).
4. Waspada terhadap kebocoran metadata, mengingat rekam jejak metadata dalam jangka panjang mampu menggambarkan pola rutinitas, lingkar pertemanan, hingga pergerakan seseorang secara akurat.


Copyright © 2026 mnctrijaya.com
All Right Reserved